КИБЕРСИГУРНОСТ
Критични уязвимости в NetScaler: как да проверите риска и да организирате защитата
2026-10-01 · Екипът на MegaDev
Как да проверите дали бюлетинът на CERT-EU за NetScaler засяга организацията ви: опис на устройствата, обновяване и оценка за компрометиране.
Какво е потвърдено и за кого е важно
Ако организацията ви използва управлявани от нея NetScaler ADC или NetScaler Gateway, проверете актуалния бюлетин и версията на всяко устройство. В предупреждение от 27 септември 2026 г. CERT-EU описва критични уязвимости и съобщава, че според Citrix две от тях вече се използват при реални атаки. Препоръката е обновяване на засегнатите системи и оценка за компрометиране на изложените към интернет устройства.
Това не означава, че всяка фирма е атакувана или че всеки VPN продукт има същия проблем. Първият въпрос е дали конкретният продукт и неговата конфигурация попадат в обхвата на предупреждението. По-долу е предложен организационен процес за тази проверка, а не твърдение за инцидент в България или инструкция за експлоатиране на уязвимост.
Започнете с опис на устройствата, а не с предположения
Посочете човек, който да потвърди използваните продукти, версии, конфигурации и отговорни администратори. Включете системите, поддържани от външен доставчик: липсата на устройство в локалния ви офис не доказва, че услугата не се използва. Попитайте доставчика за конкретно устройство или услуга, версия и дата на последната проверка.
Запишете резултата в кратък регистър: продукт, версия, достъпност от интернет, собственик, източник на проверката и следващо действие. Ако отговорът още не е известен, отбележете го като непотвърден. Така ръководството вижда разликата между доказана липса на засегнати системи и липса на информация.
Сверете обхвата с официалния бюлетин
CERT-EU посочва, че предупреждението се отнася до управлявани от клиентите внедрявания. Сред описаните засегнати линии са 13.1 преди 13.1-64.23 и 14.1 преди 14.1-73.37, като за специализираните издания има отделни условия. Не използвайте този кратък материал вместо пълния списък с версии и предпоставки за вашето издание.
Администраторът трябва да прочете посочения от CERT-EU бюлетин на производителя и да провери дали след него има ново уточнение. Запазете адреса и часа на проверката. При несъответствие между публикации потърсете актуалната информация от производителя, вместо да избирате версия по откъс от търсачка.
Организирайте промяната и потвърдете резултата
Създайте задача с отговорник, засегнати системи и начин за проверка след промяната. Опишете кои работни процеси зависят от устройството, как ще бъдат уведомени потребителите и кой ще реши при неуспешно обновяване. Тези организационни стъпки не заменят техническите инструкции на производителя.
След изпълнението поискайте доказателство за инсталираната версия и проверка на основните функции. Статусът „готово“ трябва да означава потвърден резултат, а не само стартирано обновяване. Отбележете всички изключения, например устройство, което не е достъпно или още се поддържа от външен екип.
Обновяването не е доказателство, че не е имало пробив
CERT-EU отделно препоръчва оценка за компрометиране на засегнатите устройства, достъпни от интернет. Това е различна задача от инсталирането на поправка. Възложете я на компетентен екип и поискайте ясно описание какво е проверено, за какъв период и какви ограничения има оценката.
Не изтривайте дневници и не правете произволни промени с цел „почистване“, преди да бъде определен процесът за реакция. Подгответе контакти и канал за координация, който остава използваем при проблем с основните системи. Общите насоки на NCSC подчертават нуждата от предварително планирана реакция и проверено възстановяване; те не са доказателство за тази конкретна атака.
Превърнете проверката в повторяем процес
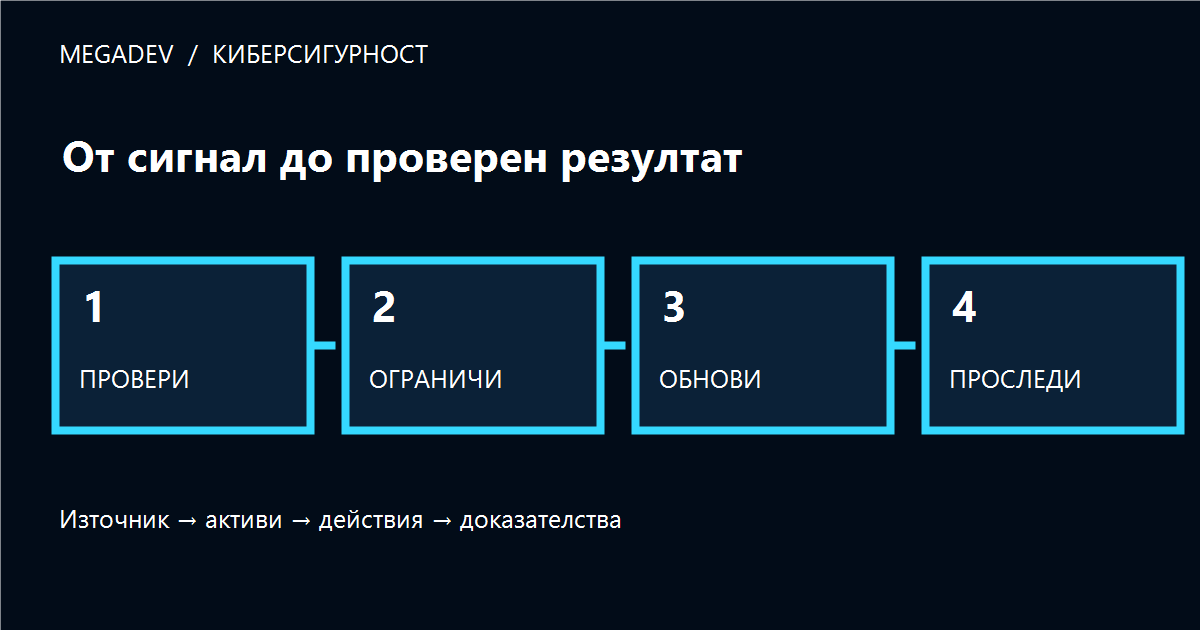
След приключване запазете бюлетина, решенията, доказателствата и оставащите задачи в един запис. Използвайте същата структура и за следващо предупреждение: отнася ли се до нас, какво знаем, кой действа и как потвърждаваме резултата. Това прави работата проследима и намалява зависимостта от паметта на един човек.
За читателите без NetScaler практическата задача е да проверят дали имат подобен процес за собствените си гранични устройства и услуги за отдалечен достъп. Не пренасяйте номера на версии или изводи от един продукт към друг. Следете източниците за вашата среда и преразглеждайте решенията, когато се появи нова информация.
Източници
CERT-EU: Security Advisory 2026-014 — Critical Vulnerabilities in Citrix NetScaler ADC and Gateway
NCSC: Mitigating malware and ransomware attacks — общи насоки за подготовка и реакция
Често задавани въпроси
Засяга ли предупреждението всеки VPN?
Не. Материалът разглежда конкретно предупреждение за NetScaler ADC и Gateway. Обхватът трябва да се установи по продукта, изданието, версията и условията в актуалния официален бюлетин.
Достатъчно ли е само да инсталирам поправката?
Не приемайте обновяването като доказателство, че преди него не е имало компрометиране. CERT-EU препоръчва отделна оценка за засегнатите устройства, изложени към интернет.
Какво да поискаме от външния доставчик?
Поискайте конкретен отговор за използвания продукт и версия, дали предупреждението се отнася до услугата, какво действие е извършено и с каква проверка е потвърден резултатът. Отбележете неизвестните обстоятелства.
Информацията е проверена към 2026-10-01. Материалът е с образователна цел. Новите бюлетини могат да променят препоръките. Илюстрации: MegaDev.
#Киберсигурност · #NetScaler · #Уязвимости · #Защита · #УправлениеНаРиска